
ニュース › AI & Automation Hub › Cybersecurity & Data Protection › 分析
分析 · CYBERSECURITY & DATA PROTECTION
インドネシアへのサイバー攻撃、24時間で220万件 数字が示すものと示さないもの
FortiGuard Labsのダッシュボードに表示されたインドネシアへの攻撃の試みは、3日間で約35万件から220万件に急増した。数字自体は実在するが、侵害されたシステムの数ではない。企業にとっての最大のリスクは別のところにある。
VRI B2B Tech Asia Review 編集部 · 2026年11月15日 09:00(ジャカルタ時間) · 4 分で読めます
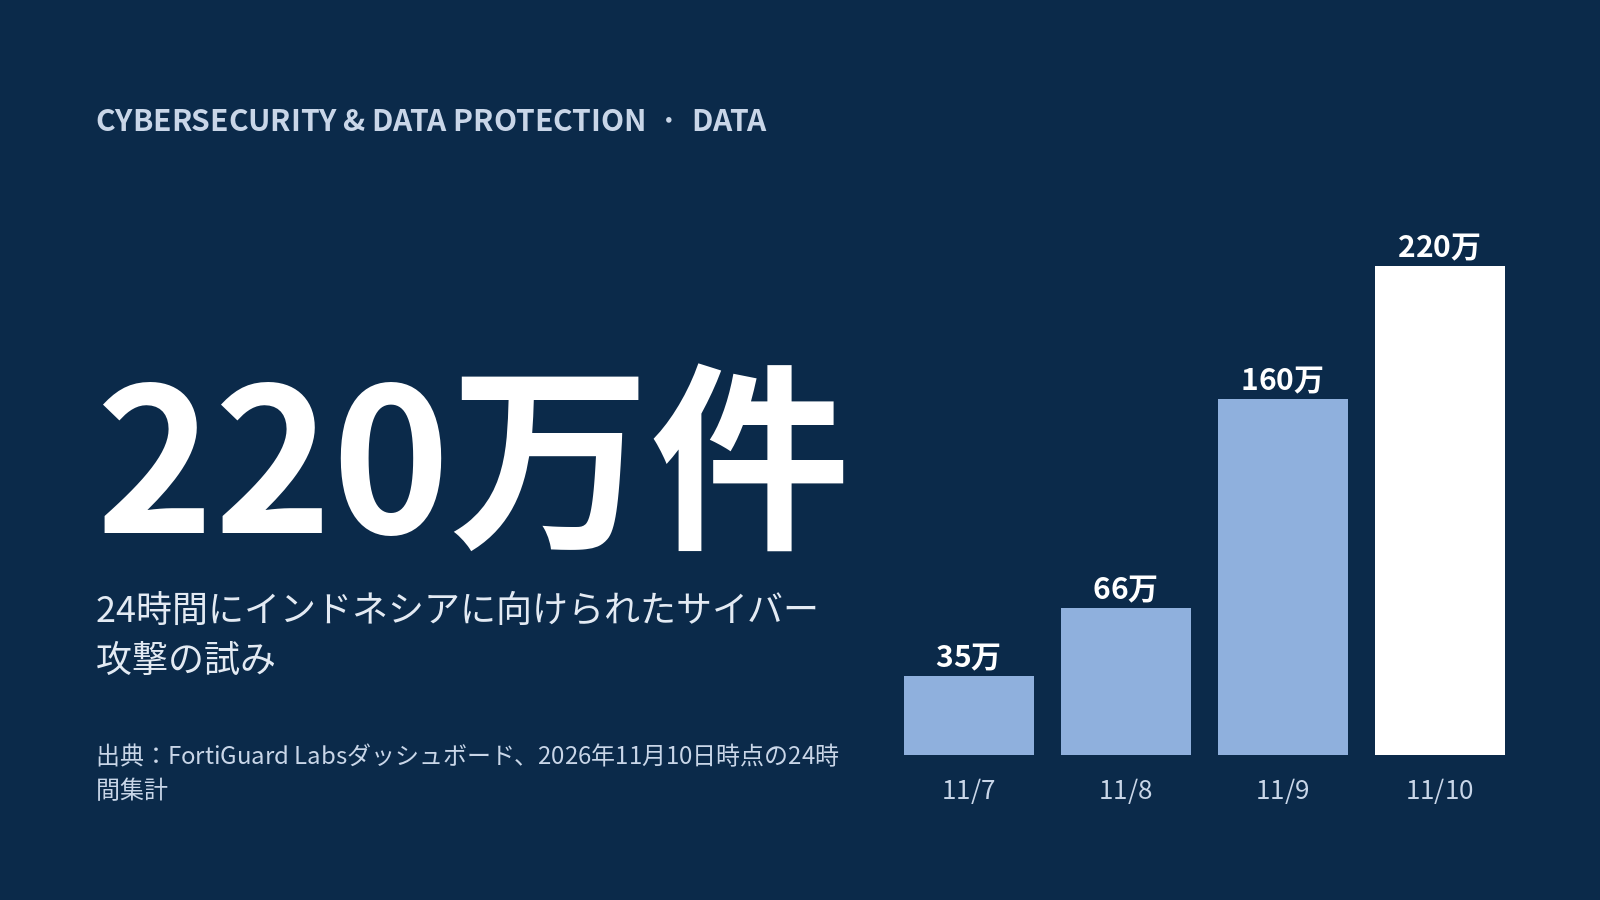
図表:VRI B2B Tech Asia Review データ:FortiGuard Labsダッシュボード、2026年11月10日時点の24時間集計
ニュースの要点
報道をもとに編集部が要約。直接の引用は明示し、出典を記載しています。
• FortiGuard Labsのダッシュボードによると、攻撃の試みは11月7日までの24時間で約35万600件、8日に約65万7000件、9日に約160万件、10日午前7時30分(ジャカルタ時間)までの24時間で約220万件に達した。うち約100万件は金融セクターが標的だった。(Bisnis.com、Gebrak.id、Fortune IDN、Katadata)
• VaksincomのAlfons Tanujaya氏は、この数字はFortinetのセンサーが検知・遮断した攻撃の試みの件数であり、侵害されたシステムの数ではないと説明した。(Bisnis.com)
• 国家サイバー暗号庁(BSSN)は11月8日にセキュリティ勧告を出した。出回っている脅迫は、海外デジタル取引への課税政策(SPP-TDLN)への反対と結び付けられているが、真偽は確認されていない。(Katadata)
• 通信デジタル省(Komdigi)は11月9日、国家データセンターと政府クラウドの利用者、政府ドメインの管理者、公的部門の電子システム運営者に3通の注意喚起を送った。Aries Kusdaryono氏は、攻撃の潜在的なリスクを軽視すべきではないと強調した。(Katadata)
• インドネシア金融庁(OJK)とインドネシア銀行(BI)はサイバーインシデント対応チーム(TTIS)を始動させ、銀行に異常な取引を保留して確認するよう求めた。(The Star/The Jakarta Post)
ニュースの背景
1. ダッシュボードの数字は1社のテレメトリーであり、被害件数ではない
FortiGuardのダッシュボードが数えているのは、Fortinetのセンサーが観測した不審な通信だ。数字の大きさは、設置された機器の台数やログの数え方に左右される。被害者のリストというより、インドネシアのインターネットの「体温」として読むほうが適切だ。3日で6倍という急増は、通常、自動化されたスキャンが急激に増えていることを意味する。
2. 攻撃の半分は2021年の古い脆弱性を突いたもの
11月9日には、Apache Log4jの脆弱性を狙った攻撃が約77万4000件記録され、全体の53%を占めた。Log4jは2021年末に公表された脆弱性である。この通信の大半は、特定の銀行を狙った高度な攻撃ではなく、パッチ未適用のサーバーを探す大量のスキャンだ。
3. 本当の問題:検出された.co.idサーバーの96.7%が古いPHPで稼働
Vaksincomが2026年10月23日時点で行ったスキャンでは、PHPのバージョンを読み取れた.co.idサーバーが4650台あった。このうち4495台(96.7%)が、セキュリティ更新の提供が終わったバージョンで動いていた。重大な脆弱性PHP2Shellに対処済みのサーバーは、検出されたPHPサーバーのわずか0.2%だった。企業のウェブサイト、顧客ポータル、インターネットにつながったレガシーシステムが、最も侵入口になりやすい。
4. ハクティビストの狙いは金銭ではなく世間の注目
ハクティビストは通常、目立つ標的に対してDDoS攻撃やウェブサイトの改ざんを仕掛ける。勘定系システムがこうした攻撃の被害を受けることはまれだ。それでも、公開されているアプリケーションやウェブサイトは停止し得るし、それだけで評判は傷つく。
5. 第2波:混乱に便乗した詐欺
サイバー攻撃の大きなニュースの後には、銀行の通知を装ったフィッシングが続くのが通例だ。インドネシア銀行は以前、2026年のインドネシアにおけるサイバー攻撃による損失を約62億ドルと見込んでいた。
あなたにとっての意味
CIO・CISOへ
1. 忘れられたサブドメインも含め、インターネットに公開しているすべてのシステムを洗い出す。
2. 古いPHP、Java(Log4j)、CMSを、顧客データを持つシステムから優先して更新する。
3. 公開ウェブサイトとAPIにDDoS対策とWAFを導入する。
4. すべての管理者アカウントで多要素認証(MFA)を必須にする。
5. バックアップがあることだけでなく、実際に復元できるかを試す。
6. 詐欺師が情報の空白を埋められないよう、顧客向けの公式メッセージを準備しておく。
OJKは銀行に対し、定期的な侵入テスト、攻撃シミュレーション、技術監査をすでに義務付けている。サイバーセキュリティ・レジリエンス法案も2026年の優先国家立法計画に入っている。サイバーセキュリティは、いまや取締役会レベルの課題だ。
セキュリティ製品・サービスのベンダーへ
最も切迫した需要は4つの分野にある。ウェブアプリケーションの刷新とパッチ管理、DDoS対策とWAF、SOCとMDR(マネージド検知・対応)、そして詐欺・フィッシング対策の教育だ。220万件という数字で買い手を脅すのではなく、公開システムの簡易診断を提案するほうが効果的である。
よくある質問
220万件の攻撃とは、220万のシステムがハッキングされたということか
違う。この数字は、FortiGuard Labsのセンサーが24時間に検知・遮断した攻撃の試みの件数である。
銀行の預金は安全か
OJKとインドネシア銀行はインシデント対応チームを始動させた。利用者には、銀行の公式チャネルを通じて通常どおり取引を続けるよう呼びかけている。
企業はまず何をすべきか
インターネットに公開しているすべてのシステム、特に古いPHP、Java、CMSで動くシステムを点検し、更新することだ。
出典
1. Bisnis.com — RI Digempur 350.600 Percobaan Serangan Siber, Pakar Bilang Begini, 2026-11-09
2. Katadata — Komdigi Terbitkan Tiga Surat Imbauan Antisipasi Serangan Hacker ke Pemerintah, 2026-11-10
3. Katadata — Komdigi Minta Instansi Pemerintah Waspada Ancaman Serangan Hacker, 2026-11-10
4. The Star / The Jakarta Post — Indonesian banks face surge in cyberattacks, 2026-11-09
5. Gebrak.id — 657.000 Serangan Siber Hantam Indonesia dalam 24 Jam, 2026-11-08
6. Journal Arta — Serangan Siber Indonesia Capai 1,6 Juta dalam 24 Jam, 2026-11-09
7. Indonesia Business Post — Bank Indonesia projects cyberattack losses to surpass Rp110T in 2026, 2026-09-24
引用は必要な範囲にとどめ、出典を明記しています。引用部分の著作権は各媒体に帰属します。分析はVRI B2B Tech Asia Review編集部の見解です。